Associatif / étudiant
Architecture réseau du LCSP
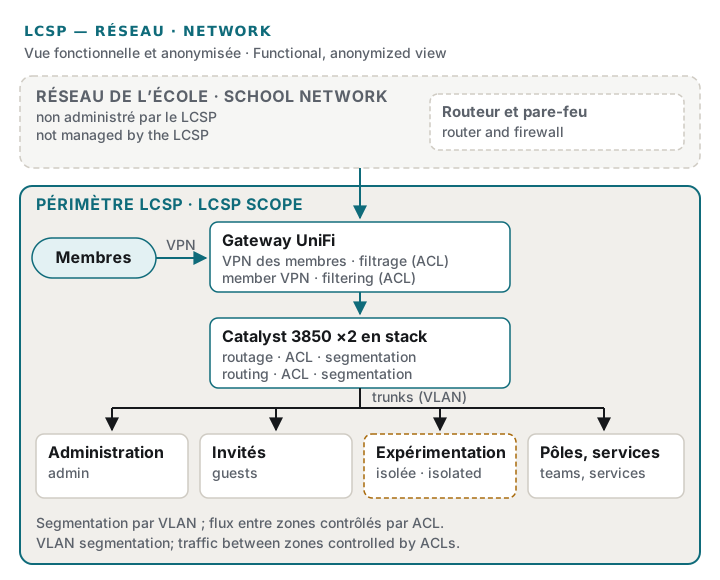
Réseau du laboratoire — deux Catalyst en stack, segmentation par VLAN, ACL et accès distant sécurisé par VPN.
Ma contribution
Je conçois et administre le réseau du LCSP avec mon co-responsable infrastructure, en travaillant directement sur les VLAN, les trunks, les ACL, le routage et le stack des Catalyst. Je reprends progressivement une part croissante du périmètre réseau et mène actuellement une refonte importante de la configuration des switches.
Points clés
- Deux Cisco Catalyst 3850 en stack, derrière une gateway UniFi
- Segmentation par VLAN — administration, invités, expérimentation isolée
Objectif
Relier les infrastructures du laboratoire et contrôler l’accès à ses services.
Architecture
Deux Cisco Catalyst 3850 fonctionnent en stack. En amont, une gateway UniFi assure l’accès distant des membres par VPN et une partie du filtrage. La connexion vers l’extérieur passe par l’infrastructure de SUPINFO : le routeur et le pare-feu de l’école ne sont pas gérés par le laboratoire.
Segmentation
Le réseau est découpé en VLAN selon les usages : administration, invités, environnements d’expérimentation isolés et différents pôles. Les trunks portent ces VLAN entre les équipements, et des ACL, sur la gateway comme sur les switches, contrôlent les flux entre les zones.
Le plan d’adressage est structuré pour que la plage d’une adresse indique d’emblée la catégorie d’équipement ou de membre concernée, ce qui facilite aussi la supervision.
Évolution en cours
Une refonte importante de la configuration des Catalyst est en cours.
Ce qui n’est pas publié
Ni topologie exploitable, ni plan d’adressage, ni configuration VPN : cette fiche reste volontairement générale.