Associatif / étudiant
Supervision de l'infrastructure LCSP avec Zabbix
Supervision du laboratoire avec Zabbix — cluster Proxmox, serveurs Windows et Linux, alertes — et authentification Active Directory en LDAPS.
Ma contribution
J’ai conçu et déployé l’infrastructure de supervision Zabbix du laboratoire : architecture répartie en plusieurs conteneurs LXC, base PostgreSQL / TimescaleDB, intégration de Proxmox, de Windows et des services Linux, dashboards, découverte et auto-enrôlement des agents, sécurisation par PSK et LDAPS, templates et seuils personnalisés.
Points clés
- Authentification Active Directory en LDAPS, rôles attribués selon les groupes
- Auto-enrôlement et classement automatique des agents, communications chiffrées par PSK
- Alertes importantes relayées sur Discord
Objectif
Donner une vue d’ensemble de l’état de l’infrastructure du laboratoire : disponibilité des services, latences, historique, et alertes permettant d’identifier rapidement ce qui ne fonctionne plus.
Architecture
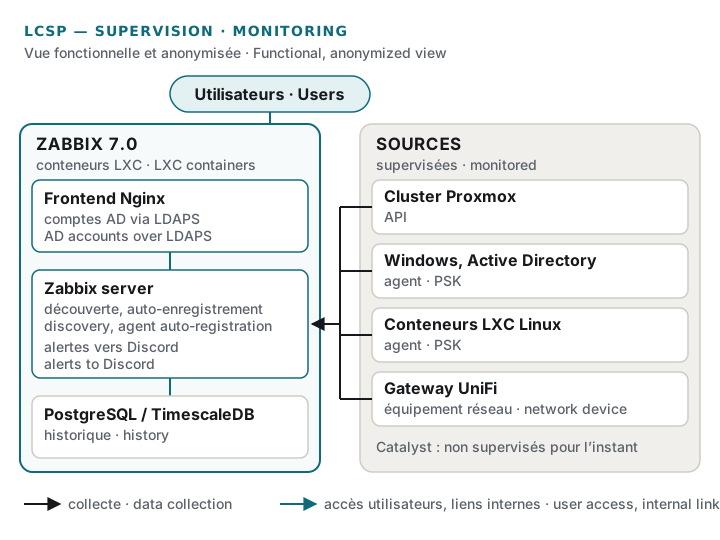
Zabbix 7.0 tourne sur Debian 13, avec un frontend Nginx et une base PostgreSQL / TimescaleDB. Les différentes briques sont réparties dans plusieurs conteneurs LXC plutôt que regroupées dans une seule machine.
Ce qui est supervisé
- Le cluster Proxmox, via son API.
- L’Active Directory et les serveurs Windows, via agent.
- Des services et conteneurs Linux, via agent.
- La gateway UniFi.
Les switches Catalyst ne sont pas encore supervisés.
Fonctionnement
- Dashboards personnalisés et vue globale de l’infrastructure.
- Découverte automatique ; les nouveaux agents s’enregistrent d’eux-mêmes et sont classés automatiquement à partir de leurs métadonnées.
- Communications avec les agents chiffrées par PSK.
- Templates et seuils personnalisés, dont un template dédié au stockage PostgreSQL / TimescaleDB.
- Alertes importantes relayées sur un groupe Discord.
Authentification
Les utilisateurs se connectent avec leurs identifiants Active Directory, vérifiés en LDAPS avec validation de la chaîne de certificats. Ce n’est pas une authentification unique (SSO) : les identifiants sont saisis dans Zabbix, qui attribue ensuite les rôles selon les groupes Active Directory de l’utilisateur.